
Waarom dit thema?
Cyberdreigingen blijven toenemen en organisaties krijgen te maken met steeds strengere wettelijke verplichtingen. Met de NIS2-richtlijn legt Europa duidelijke eisen op rond governance, risicobeheer en cyberweerbaarheid
In België ziet het Centre for Cybersecurity Belgium (CCB) toe op de correcte toepassing van de Belgische NIS2 wetgeving. Naast het CyberFundamentals Framework (CyFun®), biedt ISO/IEC 27001 een internationaal erkend kader om hier gestructureerd en aantoonbaar aan te voldoen.
Waarom deze opleiding ISO 27001?
Deze basisopleiding geeft je een praktisch en helder inzicht in ISO/IEC 27001 en de rol van een Information Security Management System (ISMS) binnen NIS2-compliance
Meerdere cases en voorbeelden worden gebruikt om de link naar de praktijk te verduidelijken.
Eigen inbreng wordt aangemoedigd. Jouw eigen case kan meteen onder handen genomen worden tijdens de les.
Meer info nodig?

Inhoud
- Informatieveiligheid en de kernbegrippen van ISO/IEC 27001
- Het opzetten van een ISMS volgens de High Level Structure
- Rollen, verantwoordelijkheden en het belang van managementbetrokkenheid
- Informatiebeveiligingsrisico’s: identificatie, analyse, evaluatie en behandeling
- De Statement of Applicability en de samenhang van de 93 ISO/IEC 27001-controles
- Implementatie, evaluatie en continue verbetering van het ISMS
- Praktische do’s & don’ts en lessons learned uit de praktijk
De opleiding is sterk praktijkgericht. Aan de hand van voorbeelden en cases wordt de link met de realiteit gelegd, en eigen inbreng of een concrete case is meer dan welkom.
Waar & wanneer
- maandag 15 maart 2027 - 09:00 - 17:00
- maandag 22 maart 2027 - 09:00 - 17:00
docent : Nathalie Claes
- donderdag 20 mei 2027 - 09:00 - 17:00
- donderdag 27 mei 2027 - 09:00 - 17:00
Voor wie
- ISMS-verantwoordelijken
- IT- en securityverantwoordelijken
- Compliance-, risk- en privacy officers
- Consultants en interne auditors
- Managers en beleidsverantwoordelijken die zich voorbereiden op NIS2
- Iedereen die betrokken is bij informatieveiligheid of een ISMS
Prijs
Ledenprijs
Nog geen lid? Lid worden kan al vanaf € 205 per jaar
Deze opleiding goedkoper volgen?
- Bekijk op welke subsidies (o.a. Alimento-korting, ...) je recht hebt
- Korting mogelijk bij meerdere deelnemers van hetzelfde bedrijf
- Bij een groter aantal deelnemers is het voordeliger om deze opleiding in-company te volgen
Na de opleiding
- begrijp je hoe ISO/IEC 27001 en NIS2 elkaar versterken
- kan je de 93 controls en het ISMS correct plaatsen
- weet je wat nodig is om aantoonbaar te voldoen aan de CCB-verwachtingen
- beschik je over een sterke basis voor verdere implementatie of certificering
Een essentiële eerste stap richting structurele cyberweerbaarheid en NIS2-compliance.
Docenten
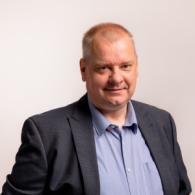
De opleiding wordt verzorgd door Dirk De Paepe, Senior Certification Expert bij het Centre for Cybersecurity Belgium (CCB). Hij is gespecialiseerd in cybersecurity-certificatie en accreditatie en vervult binnen de Nationale Cybersecurity Certification Authority (NCCA) een centrale rol in het toezicht op de toepassing van onder meer het CyberFundamentals Framework en ISO/IEC 27001.
Als veelgevraagd spreker deelt hij zijn expertise rond NIS2, certificeringskaders en de aansluiting van ISO/IEC 27001 op de Belgische en Europese cyberstrategie.
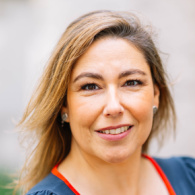
Nathalie Claes heeft een master in IT Management en meer dan twintig jaar ervaring in informatieveiligheid, governance en compliance. Ze is actief als Chief Information Security Officer (CISO) en Data Protection Officer (DPO) en ondersteunt organisaties bij het versterken van hun cyberweerbaarheid en het naleven van Europese regelgeving zoals GDPR en NIS2.
Ze begeleidt organisaties bij de implementatie van ISO/IEC 27001, CyberFundamentals en andere management. Daarnaast is ze actief als externe auditor voor ISO 27001, ISO 9001 en het Belgische CyberFundamentals (CyFun®) framework.
Nathalie is ook auteur van het boek “Gehackt, wat nu?”, waarin ze ondernemers en organisaties op een toegankelijke manier inzicht geeft in cyberrisico’s en hoe ze zich hiertegen kunnen beschermen. Haar aanpak vertaalt complexe normen en regelgeving naar praktische maatregelen die organisaties daadwerkelijk kunnen toepassen.
Op maat
Liever een oplossing op maat?
- Win het advies in van een ervaren vakspecialist, en doe beroep op een consultant.
- Meerdere collega's die deze opleiding willen volgen? Al vanaf 4 deelnemers is in-company voordeliger.
- Aangepast op basis van de noden van jouw organisatie.